




WordPressをもっと安心・安全に使うために──スパイラルが示す“守れるサイト”のつくり方
【18-C-8】WordPressにプラスワン。個人情報管理もできるセキュアな“実務対応型サイト”の作り方


WordPressは多機能で柔軟なCMSとして広く使われている一方、セキュリティ面の不安もつきまとう。スパイラルの三谷章太郎氏は、自身の経験を交えながら、個人情報を安全に扱うための“実務対応型サイト”の構築手法を解説した。短期間で会員機能付きサイトを構築した事例や、同社が提供するSPIRAL®を活用したセキュリティ対策の具体例を通じて、運用管理者が押さえておくべき仕組みと視点が語られた。
セキュリティ事故は、いつ誰の身にも起こりうる
「WordPress、使っていますか」。スパイラルでプラットフォーム活用推進本部長を務める三谷章太郎氏は、そう会場に語りかけた。オープンソースのCMSとして広く普及するWordPressは、テーマやプラグインによる拡張性、PHPベースの柔軟なカスタマイズ、MySQLとの親和性などが強みとされている。ドキュメントやナレッジも豊富で、開発者・デザイナーにとっては扱いやすい存在だ。しかし、その使いやすさの裏にセキュリティ面の脆弱さが潜むことを、三谷氏は身をもって経験している。
話は10年以上前にさかのぼる。三谷氏は前職でとある顧客のWebサイトを手掛けた。Webサイト自体はWebデザイナーが構築したが、そのバックエンドとしてWordPressを連携させて、記事情報を別途静的ページに吐き出す仕組みを作っていた。そのWebサイトについて、あるとき営業担当者から「トップページの表示がおかしい」との連絡があった。最初は、納品後に顧客側で何かファイルをいじったせいだろうと三谷氏は思い、しぶしぶ確認してみたところ、見慣れないバナーが表示されていた。それは、フィッシングサイトへ誘導する不正広告だった。
そこで、問題のHTMLから不審な記述を削除する形で修正し、バナーを消して営業担当者に報告した。
だが、営業担当者から再び「まだ表示されている」との連絡があった。再度対応したが、何度更新してもバナーはすぐに復活した。何かが裏で動いているかもしれない。マルウェアの可能性に震えた三谷氏は、ファイルの更新履歴をもとに調査を開始した。異常が発生したとされる時刻以降に更新されたファイルを洗い出し、その中から明らかに不要なファイルを特定。削除したところ、ようやくバナーの再表示は止まった。
原因は何だったのか。実は三谷氏にもはっきり分からない。「こうした事態を想定していなかったため、ログを取るなどの仕組みを実装しておらず、何が起きたのか、なぜ起きたのかを明確に説明できませんでした」。三谷氏は大きな反省を口にする。
加えて、三谷氏が痛感したのは、アクセス数の多寡に関係なく攻撃は発生するという事実である。「アクセスが特に多いわけでもなかったので、まさか被害に遭うとは思いませんでした」。サイバー攻撃が対岸の火事ではないと痛感した瞬間だった。
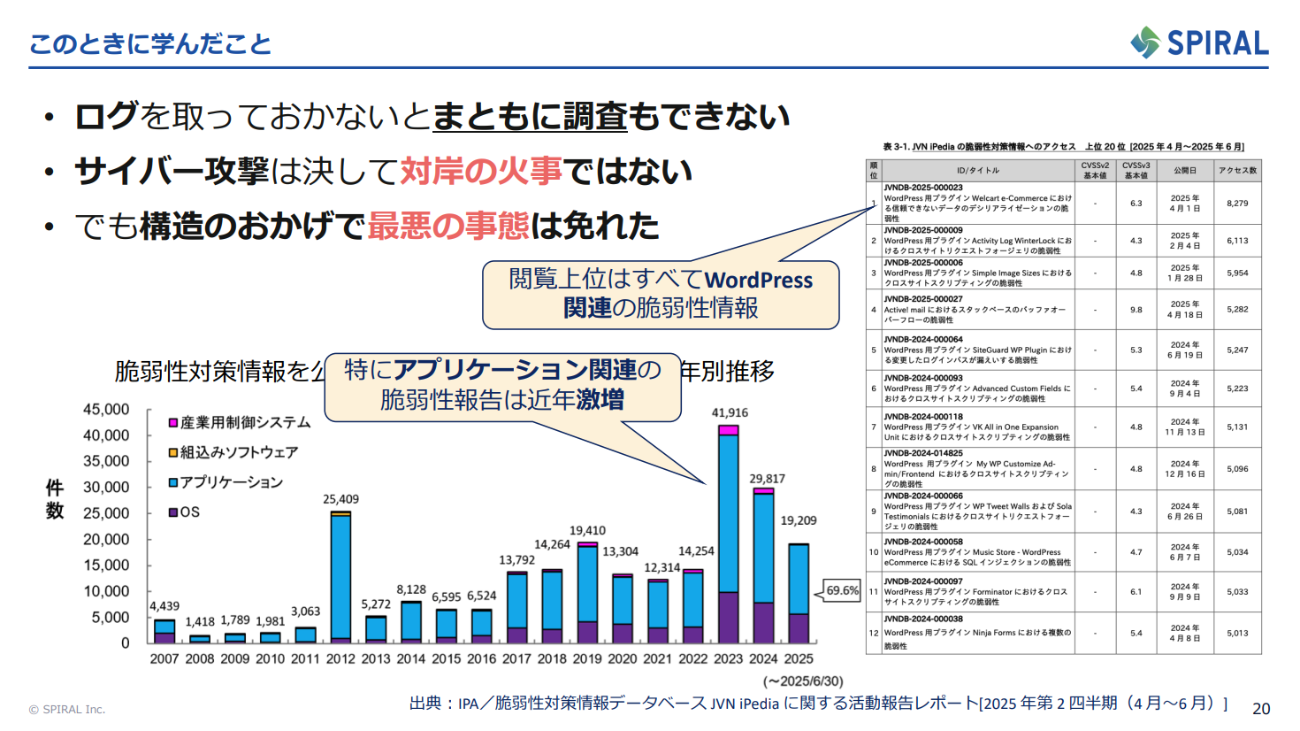
三谷氏は情報処理推進機構(IPA)が公開する「脆弱性対策情報データベース JVN iPedia」の2025年第2四半期レポートを取り上げて、ここ数年でアプリケーション関連の脆弱性報告が急増していると述べた。さらに、JVN iPediaの脆弱性対策情報へのアクセス数ランキング上位はすべてWordPress関連であり、セキュリティリスクへの懸念は未だに高いと同氏は分析する。
この記事は参考になりましたか?
- Developers Summit 2025 Summer セッションレポート連載記事一覧
- この記事の著者
-

谷崎 朋子(タニザキ トモコ)
エンタープライズIT向け雑誌の編集を経てフリーランスに。IT系ニュースサイトを中心に記事を執筆。セキュリティ、DevOpsあたりが最近は多めですが、基本は雑食。テクノロジーを楽しいエクスペリエンスに変えるような話が好きです。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です
-

-

CodeZine編集部(コードジンヘンシュウブ)
CodeZineは、株式会社翔泳社が運営する開発者のための情報メディアです。日々の開発に取り組むエンジニアやテクノロジーを学びたい方に向けて、プログラミングやAI活用、開発ツール、エンジニアの学びとキャリアに関する記事をお届けしています。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です


提供:スパイラル株式会社
【AD】本記事の内容は記事掲載開始時点のものです 企画・制作 株式会社翔泳社
この記事は参考になりましたか?
この記事をシェア
